Miércoles, 12 de diciembre de 2012
Que hackeen tu sitio web puede ser una experiencia frustrante y queremos hacer todo lo posible para ayudar a los webmasters a limpiar sus sitios y evitar que vuelvan a producirse vulneraciones. Con esta entrada queríamos detallar dos tipos comunes de ataques, así como proporcionar pasos de limpieza y recursos adicionales que los webmasters pueden encontrar útiles.
Para servir mejor a nuestros usuarios, es importante que las páginas a las que enlazamos en nuestros resultados de búsqueda sean seguras de visitar. Desafortunadamente, terceros malintencionados pueden aprovecharse de webmasters legítimos hackeando sus sitios para manipular los resultados de los motores de búsqueda o distribuir contenido malicioso y spam. Alertaremos tanto a los usuarios como a los webmasters etiquetando los sitios que hemos detectado como hackeados mostrando una advertencia de “Este sitio puede estar comprometido” en nuestros resultados de búsqueda:
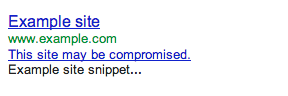
Queremos proporcionar a los webmasters la información necesaria para ayudarles a limpiar sus sitios lo más rápido posible. Si has verificado tu sitio en Webmaster Tools, también te enviaremos un mensaje cuando hayamos identificado que tu sitio ha sido hackeado y, cuando sea posible, te daremos URLs de ejemplo.
Ocasionalmente, tu sitio puede verse comprometido para facilitar la distribución de malware. Cuando reconozcamos eso, identificaremos el sitio en nuestros resultados de búsqueda con la etiqueta “Este sitio puede dañar tu equipo” y los navegadores como Chrome pueden mostrar una advertencia cuando los usuarios intenten visitarlo. En algunos casos, podemos compartir información más específica en la sección de Malware de Webmaster Tools. También tenemos
consejos específicos para prevenir y eliminar malware de tu sitio
en nuestro Centro de Ayuda.
Dos formas comunes en que terceros malintencionados pueden comprometer tu sitio son las siguientes:
Contenido inyectado
Los hackers pueden intentar influir en los motores de búsqueda inyectando enlaces que conducen a sitios de su propiedad. Estos enlaces suelen estar ocultos para dificultar que un webmaster detecte que esto ha ocurrido. El sitio también puede verse comprometido de tal manera que el contenido solo se muestre cuando el sitio es visitado por rastreadores de motores de búsqueda.
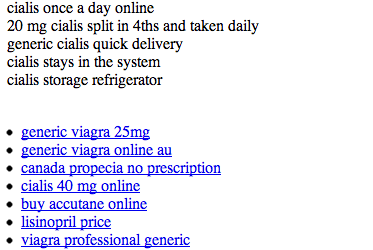
Si podemos detectar esto, enviaremos un mensaje a tu cuenta de Webmaster Tools con detalles útiles. Si sospechas que tu sitio ha sido comprometido de esta manera, puedes comprobar el contenido que tu sitio devuelve a Google utilizando la herramienta
Explorar como Google
. Un par de buenos lugares para buscar el origen de tal comportamiento de un compromiso son
.php , archivos de plantilla y plugins de CMS.
Redireccionamiento de usuarios
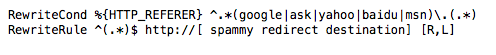
Los hackers también podrían intentar redirigir a los usuarios a sitios de spam o maliciosos. Pueden hacerlo con todos los usuarios o dirigirse a usuarios específicos, como los que provienen de motores de búsqueda o los que usan dispositivos móviles. Si puedes acceder a tu sitio cuando lo visitas directamente pero experimentas redireccionamientos inesperados al provenir de un motor de búsqueda, es muy probable que tu sitio haya sido comprometido de esta manera.
Una de las formas en que los hackers logran esto es modificando los archivos de configuración del servidor (como el de Apache .htaccess) para ofrecer contenido diferente a diferentes usuarios, por lo que es una buena idea comprobar los archivos de configuración de tu servidor en busca de tales modificaciones.
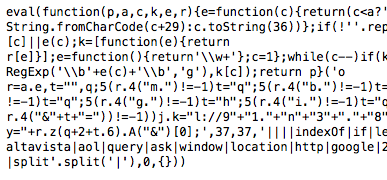
Este comportamiento malicioso también se puede lograr inyectando JavaScript en el código fuente de tu sitio. El JavaScript puede estar diseñado para ocultar su propósito, por lo que puede ayudar buscar términos como eval, decode, y escape.
Limpieza y prevención
Si tu sitio ha sido comprometido, es importante no solo limpiar los cambios realizados en tu sitio, sino también abordar la vulnerabilidad que permitió que ocurriera la vulneración. Tenemos instrucciones para
limpiar tu sitio
y
prevenir vulneraciones
, mientras que tu proveedor de alojamiento y nuestro foro de
Malware y sitios hackeados
son excelentes recursos si necesitas asesoramiento más específico.
Una vez que hayas limpiado tu sitio, debes enviar una
solicitud de reconsideración
que, si tiene éxito, eliminará la etiqueta de advertencia en nuestros resultados de búsqueda.
Como siempre, si tienes alguna pregunta o comentario, por favor háznoslo saber en el
Foro de ayuda para webmasters.
Cómo lo aplicamos
We archive Search Central announcements because client questions often trace back to a change that was announced years ago. Reading the original is faster than reconstructing it from second-hand summaries.
Servicios relacionados