12 Aralık 2012, Çarşamba
Web sitenizin hacklenmesi sinir bozucu bir deneyim olabilir; web yöneticilerinin sitelerini temizlemelerine yardımcı olmak ve bu tür ihlallerin tekrar yaşanmasını önlemek için elimizden geleni yapmak istiyoruz. Bu yazımızda, iki yaygın saldırı türünü ana hatlarıyla belirtmek, temizleme adımlarını paylaşmak ve web yöneticilerinin faydalı bulabileceği ek kaynaklar sunmak istedik.
Kullanıcılarımıza en iyi hizmeti sunabilmek adına, arama sonuçlarımızda bağlantı verdiğimiz sayfaların ziyaret için güvenli olması büyük önem taşır. Ne yazık ki kötü niyetli üçüncü taraflar, arama motoru sonuçlarını manipüle etmek veya zararlı içerik ve spam dağıtmak amacıyla sitelerini hackleyerek meşru web yöneticilerini istismar edebilirler. Hacklendiğini tespit ettiğimiz siteleri, arama sonuçlarımızda “Bu site saldırıya uğramış olabilir” uyarısını görüntüleyerek hem kullanıcıları hem de web yöneticilerini bilgilendiriyoruz:
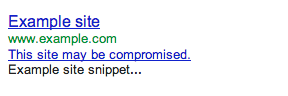
Web yöneticilerine, sitelerini mümkün olan en kısa sürede temizlemeleri için gerekli bilgileri sağlamak istiyoruz. Sitenizi Web Yöneticisi Araçları’nda doğruladıysanız, sitenizin hacklendiğini tespit ettiğimizde size bir mesaj gönderecek ve mümkün olduğunda örnek URL’ler paylaşacağız.
Siteniz bazen kötü amaçlı yazılım dağıtımını kolaylaştırmak için ele geçirilebilir. Bunu fark ettiğimizde, arama sonuçlarımızda siteyi “Bu site bilgisayarınıza zarar verebilir” etiketiyle tanımlarız ve kullanıcılar ziyaret etmeye çalıştığında Chrome gibi tarayıcılar bir uyarı görüntüleyebilir. Bazı durumlarda, Web Yöneticisi Araçları’nın Kötü Amaçlı Yazılım bölümünde daha spesifik bilgiler paylaşabiliriz. Ayrıca Yardım Merkezimizde
sitenizdeki kötü amaçlı yazılımları önleme ve kaldırmaya yönelik özel ipuçlarımız
bulunmaktadır.
Kötü niyetli üçüncü tarafların sitenizi ele geçirmesinin iki yaygın yolu şunlardır:
Enjekte Edilen İçerik
Hackerlar, kendilerine ait sitelere giden bağlantılar enjekte ederek arama motorlarını etkilemeye çalışabilirler. Bu bağlantılar, web yöneticisinin durumu fark etmesini zorlaştırmak için genellikle gizlenir. Site ayrıca, içerik yalnızca arama motoru tarayıcıları tarafından ziyaret edildiğinde görüntülenecek şekilde ele geçirilmiş olabilir.
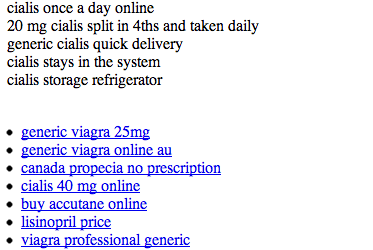
Bunu tespit edebilirsek, Web Yöneticisi Araçları hesabınıza faydalı detaylar içeren bir mesaj göndeririz. Sitenizin bu şekilde ele geçirildiğinden şüpheleniyorsanız,
Google gibi getir
aracını kullanarak sitenizin Google’a sunduğu içeriği kontrol edebilirsiniz. Bu tür bir ihlalin kaynağını aramak için bakılması gereken birkaç iyi yer .php dosyaları, şablon dosyaları ve CMS eklentileridir.
Kullanıcıları Yönlendirme
Hackerlar ayrıca kullanıcıları spam içerikli veya zararlı sitelere yönlendirmeye çalışabilirler. Bunu tüm kullanıcılara yapabilecekleri gibi, arama motorlarından gelenler veya mobil cihaz kullananlar gibi belirli kullanıcıları da hedef alabilirler. Sitenize doğrudan erişebiliyor ancak arama motorundan geldiğinizde beklenmedik yönlendirmelerle karşılaşıyorsanız, sitenizin bu şekilde ele geçirilmiş olması çok muhtemeldir.
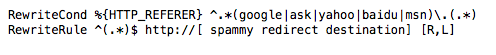
Hackerların bunu başarma yollarından biri, farklı kullanıcılara farklı içerikler sunmak için sunucu yapılandırma dosyalarını (Apache’nin .htaccess dosyası gibi) değiştirmektir; bu nedenle sunucu yapılandırma dosyalarınızda bu tür değişiklikler olup olmadığını kontrol etmek iyi bir fikirdir.
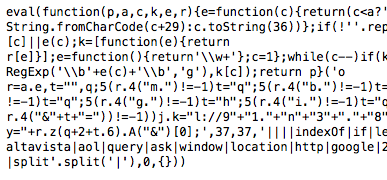
Bu kötü niyetli davranış, sitenizin kaynak koduna JavaScript enjekte edilerek de gerçekleştirilebilir. JavaScript, amacını gizleyecek şekilde tasarlanmış olabilir; bu yüzden eval, decode ve escape gibi terimleri aramak yardımcı olabilir.
Temizleme ve Önleme
Siteniz ele geçirildiyse, yalnızca yapılan değişiklikleri temizlemekle kalmayıp, aynı zamanda ihlale izin veren güvenlik açığını da gidermeniz önemlidir.
sitenizi temizleme
ve
ihlalleri önleme
konusunda talimatlarımız mevcuttur; ayrıca daha spesifik tavsiyelere ihtiyacınız varsa barındırma sağlayıcınız ve
Kötü Amaçlı Yazılım ve Hacklenmiş siteler
forumumuz harika kaynaklardır.
Sitenizi temizledikten sonra, başarılı olması durumunda arama sonuçlarımızdaki uyarı etiketini kaldıracak bir
yeniden değerlendirme isteği
göndermelisiniz.
Her zaman olduğu gibi, herhangi bir sorunuz veya geri bildiriminiz varsa lütfen bunları
Web Yöneticisi Yardım Forumu
üzerinden bize iletin.
Biz bunu nasıl uyguluyoruz
We archive Search Central announcements because client questions often trace back to a change that was announced years ago. Reading the original is faster than reconstructing it from second-hand summaries.
İlgili hizmetler