Mercredi 12 décembre 2012
Le piratage de votre site Web peut être une expérience frustrante et nous voulons faire tout notre possible pour aider les webmasters à nettoyer leurs sites et à empêcher de nouvelles compromissions. Avec cet article, nous souhaitions présenter deux types d’attaques courants, ainsi que fournir des étapes de nettoyage et des ressources supplémentaires que les webmasters pourraient trouver utiles.
Pour mieux servir nos utilisateurs, il est important que les pages vers lesquelles nous renvoyons dans nos résultats de recherche soient sûres à visiter. Malheureusement, des tiers malveillants peuvent profiter de webmasters légitimes en piratant leurs sites pour manipuler les résultats des moteurs de recherche ou distribuer du contenu malveillant et du spam. Nous alerterons les utilisateurs et les webmasters en signalant les sites que nous avons détectés comme piratés en affichant un avertissement « Ce site peut être compromis » dans nos résultats de recherche :
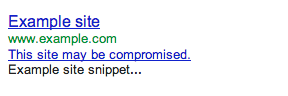
Nous voulons donner aux webmasters les informations nécessaires pour les aider à nettoyer leurs sites le plus rapidement possible. Si vous avez vérifié votre site dans Webmaster Tools, nous vous enverrons également un message lorsque nous aurons identifié que votre site a été piraté et, lorsque cela est possible, nous vous fournirons des exemples d’URL.
Il arrive parfois que votre site soit compromis pour faciliter la distribution de logiciels malveillants. Lorsque nous le constatons, nous identifions le site dans nos résultats de recherche avec la mention « Ce site peut endommager votre ordinateur » et les navigateurs tels que Chrome peuvent afficher un avertissement lorsque les utilisateurs tentent de le visiter. Dans certains cas, nous pouvons partager des informations plus spécifiques dans la section Logiciels malveillants de Webmaster Tools. Nous avons également
des conseils spécifiques pour prévenir et supprimer les logiciels malveillants de votre site
dans notre Centre d’aide.
Deux moyens courants par lesquels des tiers malveillants peuvent compromettre votre site sont les suivants :
Contenu injecté
Les pirateurs peuvent tenter d’influencer les moteurs de recherche en injectant des liens menant vers des sites qui leur appartiennent. Ces liens sont souvent cachés pour faire en sorte qu’il soit difficile pour un webmaster de détecter que cela s’est produit. Le site peut également être compromis de telle sorte que le contenu ne s’affiche que lorsque le site est visité par les robots d’indexation des moteurs de recherche.
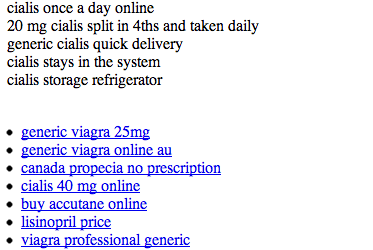
Si nous sommes en mesure de le détecter, nous enverrons un message à votre compte Webmaster Tools contenant des détails utiles. Si vous soupçonnez que votre site a été compromis de cette manière, vous pouvez vérifier le contenu que votre site renvoie à Google en utilisant l’outil
Explorer comme Google
. Quelques bons endroits pour chercher la source d’une telle compromission sont
.php , les fichiers de modèles et les plugins CMS.
Redirection des utilisateurs
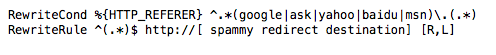
Les pirates peuvent également essayer de rediriger les utilisateurs vers des sites de spam ou malveillants. Ils peuvent le faire pour tous les utilisateurs ou cibler des utilisateurs spécifiques, tels que ceux provenant de moteurs de recherche ou ceux sur des appareils mobiles. Si vous pouvez accéder à votre site lorsque vous le visitez directement mais que vous rencontrez des redirections inattendues lorsque vous venez d’un moteur de recherche, il est très probable que votre site ait été compromis de cette manière.
L’une des façons dont les pirates y parviennent est de modifier les fichiers de configuration du serveur (tels que .htaccessd’Apache) pour diffuser un contenu différent à différents utilisateurs, il est donc conseillé de vérifier les fichiers de configuration de votre serveur pour de telles modifications.
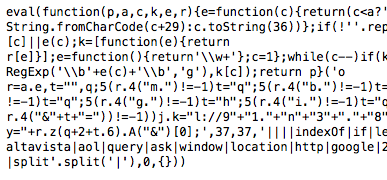
Ce comportement malveillant peut également être réalisé en injectant du JavaScript dans le code source de votre site. Le JavaScript peut être conçu pour masquer son objectif, il peut donc être utile de rechercher des termes tels que eval, decode, et escape.
Nettoyage et prévention
Si votre site a été compromis, il est important non seulement de nettoyer les modifications apportées à votre site, mais aussi de traiter la vulnérabilité qui a permis la compromission. Nous avons des instructions pour
nettoyer votre site
et
prévenir les compromissions
, tandis que votre hébergeur et notre forum
Logiciels malveillants et sites piratés
sont d’excellentes ressources si vous avez besoin de conseils plus spécifiques.
Une fois que vous avez nettoyé votre site, vous devez soumettre une
demande de réexamen
qui, si elle réussit, supprimera l’étiquette d’avertissement dans nos résultats de recherche.
Comme toujours, si vous avez des questions ou des commentaires, veuillez nous en faire part dans le
Forum d’aide des webmasters.
Comment nous l'appliquons
We archive Search Central announcements because client questions often trace back to a change that was announced years ago. Reading the original is faster than reconstructing it from second-hand summaries.
Services associés