La ingeniería social es contenido que engaña a los visitantes para que hagan algo peligroso, como revelar información confidencial o descargar software. Si Google detecta que su sitio web contiene contenido de ingeniería social, el navegador Chrome puede mostrar una advertencia de “Sitio engañoso” cuando los visitantes vean su sitio. Puede verificar si se sospecha que alguna página de su sitio contiene ataques de ingeniería social visitando el informe de Problemas de seguridad en Search Console.
Abra el Informe de problemas de seguridad
¿Qué es la ingeniería social?
A ataque de ingeniería social es cuando un usuario web es engañado para que haga algo peligroso en línea.
Existen diferentes tipos de ataques de ingeniería social:
- Phishing:
El sitio engaña a los usuarios para que revelen su información personal (por ejemplo, contraseñas, números de teléfono o números de seguridad social). En este caso, el contenido pretende actuar, o se ve y se siente, como una entidad confiable, por ejemplo, un navegador, un sistema operativo, un banco o un gobierno. - Contenido engañoso: El contenido intenta engañarlo para que haga algo que solo haría por una entidad confiable, por ejemplo, compartir una contraseña, llamar al soporte técnico, descargar software, o el contenido contiene un anuncio que afirma falsamente que el software del dispositivo está desactualizado, lo que incita a los usuarios a instalar software no deseado.
- Servicios de terceros insuficientemente etiquetados: A servicio de terceros
es alguien que opera un sitio o servicio en nombre de otra entidad. Si usted (tercero) opera un sitio en nombre de otra (primera) parte sin aclarar la relación, eso podría marcarse como ingeniería social. Por ejemplo, si usted (primera parte) administra un sitio web de caridad que utiliza un sitio web de gestión de donaciones (tercero) para manejar las colecciones de su sitio, el sitio de donaciones debe identificar claramente que es una plataforma de terceros que actúa en nombre de ese sitio de caridad, o de lo contrario podría considerarse ingeniería social.
Google Safe Browsing protege a los usuarios web advirtiéndoles antes de que visiten páginas que participan constantemente en ingeniería social.
Las páginas web se consideran ingeniería social cuando:
- Pretenden actuar, o se ven y se sienten, como una entidad confiable, como su propio dispositivo o navegador, o el sitio web en sí, o
- Intentan engañarlo para que haga algo que solo haría por una entidad confiable, como compartir una contraseña, llamar a un número de soporte técnico o descargar software.
Ingeniería social en contenido incrustado
La ingeniería social también puede aparecer en contenido que está incrustado en sitios web que de otro modo serían benignos, generalmente en anuncios. El contenido de ingeniería social incrustado es una violación de la política para la página anfitriona.
A veces, el contenido de ingeniería social incrustado será visible para los usuarios en la página anfitriona, como se muestra en los ejemplos. En otros casos, el sitio anfitrión no contiene anuncios visibles, pero lleva a los usuarios a páginas de ingeniería social a través de ventanas emergentes, pop-unders u otros tipos de redireccionamiento. En ambos casos, este tipo de contenido de ingeniería social incrustado resultará en una violación de la política para la página anfitriona.
¡Pero yo no participo en ingeniería social!
El contenido de ingeniería social engañoso puede incluirse a través de recursos incrustados en la página, como imágenes, otros componentes de terceros o anuncios. Dicho contenido engañoso puede engañar a los visitantes del sitio para que descarguen software no deseado.
Además, los hackers pueden tomar el control de sitios inocentes y usarlos para alojar o distribuir contenido de ingeniería social. El hacker podría cambiar el contenido del sitio o agregar páginas adicionales al sitio, a menudo con la intención de engañar a los visitantes para que se separen de información personal como números de tarjeta de crédito. Puede averiguar si su sitio ha sido identificado como un sitio que aloja o distribuye contenido de ingeniería social consultando el informe de Problemas de seguridad en Search Console.
Consulte nuestra Ayuda para sitios hackeados si cree que su sitio ha sido hackeado.
Ejemplos de violaciones de ingeniería social
Ejemplos de contenido engañoso
Aquí hay algunos ejemplos de páginas que participan en prácticas de ingeniería social:
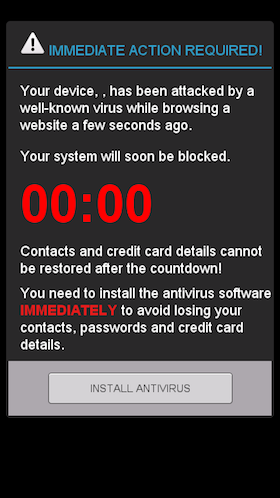
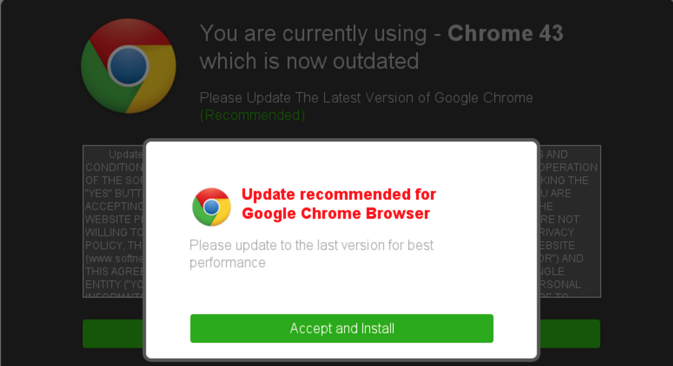
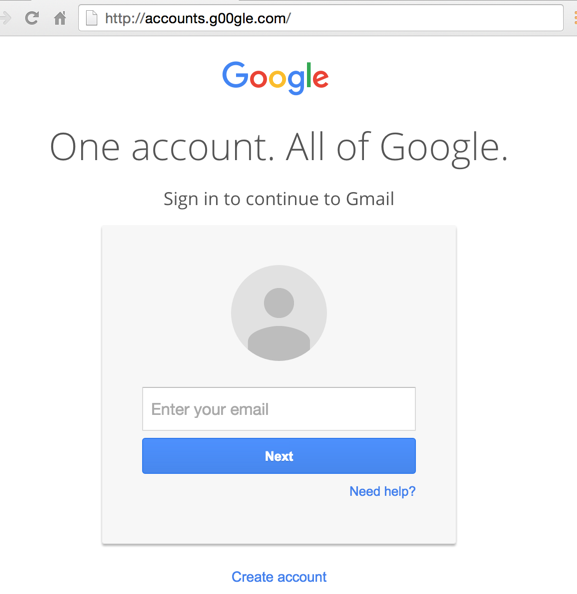
Ejemplos de anuncios engañosos
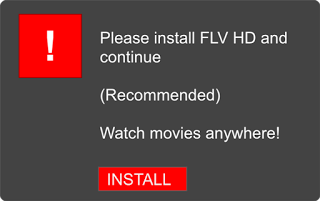
Aquí hay algunos ejemplos de contenido engañoso dentro de anuncios incrustados. Estos anuncios parecen ser parte de la interfaz de la página en lugar de anuncios.
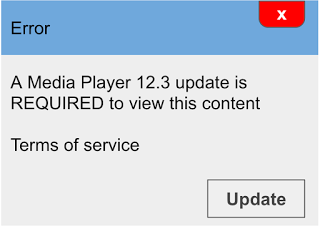
Solucionar el problema
Si su sitio está marcado por contener ingeniería social (contenido engañoso), asegúrese de que su página no participe en ninguna de las prácticasy luego siga estos pasos:
- Verifique en Search Console.
- Verifique que usted es el propietario de su sitio en Search Console
y que no se han agregado nuevos propietarios sospechosos. Consulte el
Informe de problemas de seguridad
para ver si su sitio aparece como que contiene contenido engañoso (el término de informe para la ingeniería social). Si el informe contiene URL marcadas de muestra, visite algunas de esas URL enumeradas en el informe, pero use una computadora que no esté dentro de la red que sirve a su sitio web (los hackers inteligentes pueden deshabilitar sus ataques si piensan que el visitante es el propietario del sitio web).Si el informe no contiene URL de muestra y está seguro de que su sitio no contiene ingeniería social (contenido engañoso),
solicite una revisión de seguridad
en el informe de Problemas de seguridad.
- Verifique que usted es el propietario de su sitio en Search Console
- Elimine el contenido engañoso. Asegúrese de que ninguna de las páginas de su sitio contenga contenido engañoso. Si cree que Safe Browsing ha clasificado una página web por error,
infórmelo. - Verifique los recursos de terceros incluidos en su sitio. Asegúrese de que los anuncios, imágenes u otros recursos de terceros incrustados en las páginas de su sitio no sean engañosos.
- Tenga en cuenta que las redes publicitarias pueden rotar los anuncios que se muestran en las páginas de su sitio. Por lo tanto, es posible que deba actualizar una página varias veces antes de poder ver aparecer anuncios de ingeniería social.
- Algunos anuncios pueden aparecer de manera diferente en dispositivos móviles y computadoras de escritorio. Puede usar la herramienta de inspección de URL para ver su sitio tanto en vistas móviles como de escritorio.
- Siga las pautas de servicios de terceros para cualquier servicio de terceros, como servicios de pago, que utilice en su sitio.
- Solicite una revisión. Después de eliminar todo el contenido de ingeniería social de su sitio, puede
solicitar una revisión de seguridad
en el informe de Problemas de seguridad. Una revisión puede tardar varios días en completarse.
Pautas de servicios de terceros
Si incluye un servicio de terceros en su sitio, le recomendamos que cumpla con las siguientes condiciones para evitar ser etiquetado como ingeniería social:
- En cada página, el sitio de terceros incluye claramente la marca del tercero de una manera que garantiza que los usuarios entiendan quién está operando el sitio. Por ejemplo, incluyendo la marca del tercero en la parte superior de la página. En cada página que contenga la marca de la primera parte, indique explícitamente la relación entre la primera y la tercera parte, y proporcione un enlace para obtener más información. Por ejemplo, una declaración como esta:
- fr
Este servicio está alojado por Example.com en nombre de Example.charities.com. Más información.
Una buena pauta de usabilidad es si un usuario que ve la página de forma aislada entiende en qué sitio se encuentra y cuál es la relación entre el primero y el tercero en todo momento.
Si es usuario de Search Console y tiene problemas con problemas de seguridad persistentes o imposibles de solucionar en su sitio, puede informarnos.
Cómo lo aplicamos
Phishing flags are reputationally severe and can be triggered by legitimate design patterns. We review login and payment flows against these guidelines for clients handling sensitive data.
Servicios relacionados