Социальная инженерия — это контент, который обманом заставляет посетителей сделать что-то опасное, например, раскрыть конфиденциальную информацию или загрузить программное обеспечение. Если Google обнаружит, что ваш веб-сайт содержит контент социальной инженерии, браузер Chrome может отобразить предупреждение «Сайт может быть опасен» при просмотре вашего сайта. Вы можете проверить, подозреваются ли какие-либо страницы вашего сайта в содержании атак социальной инженерии, посетив отчет «Проблемы безопасности» в Search Console.
Откройте отчет «Проблемы безопасности»
Что такое социальная инженерия?
A атака социальной инженерии это когда веб-пользователя обманом заставляют сделать что-то опасное в Интернете.
Существуют различные типы атак социальной инженерии:
- Фишинг:
Сайт обманом заставляет пользователей раскрыть свою личную информацию (например, пароли, номера телефонов или номера социального страхования). В этом случае контент притворяется, что действует, или выглядит и ощущается как доверенная организация — например, браузер, операционная система, банк или правительство. - Обманный контент: Контент пытается обманом заставить вас сделать то, что вы сделали бы только для доверенной организации — например, поделиться паролем, позвонить в службу технической поддержки, загрузить программное обеспечение, или контент содержит рекламу, которая ложно утверждает, что программное обеспечение устройства устарело, побуждая пользователей устанавливать нежелательное программное обеспечение.
- Недостаточно маркированные сторонние сервисы: A сторонний сервис
это кто-то, кто управляет сайтом или сервисом от имени другой организации. Если вы (третья сторона) управляете сайтом от имени другой (первой) стороны, не прояснив отношения, это может быть помечено как социальная инженерия. Например, если вы (первая сторона) управляете благотворительным веб-сайтом, который использует веб-сайт управления пожертвованиями (третья сторона) для обработки сборов для вашего сайта, сайт пожертвований должен четко указывать, что это сторонняя платформа, действующая от имени этого благотворительного сайта, иначе это может быть расценено как социальная инженерия.
Google Safe Browsing защищает веб-пользователей, предупреждая их перед посещением страниц, которые постоянно занимаются социальной инженерией.
Веб-страницы считаются социальной инженерией, когда они:
- Притворяются, что действуют, или выглядят и ощущаются как доверенная организация, например, ваше собственное устройство или браузер, или сам веб-сайт, или
- Пытаются обманом заставить вас сделать то, что вы сделали бы только для доверенной организации, например, поделиться паролем, позвонить по номеру технической поддержки или загрузить программное обеспечение.
Социальная инженерия в встроенном контенте
Социальная инженерия также может появляться в контенте, встроенном в другие доброкачественные веб-сайты, обычно в рекламе. Встроенный контент социальной инженерии является нарушением политики для хост-страницы.
Иногда встроенный контент социальной инженерии будет виден пользователям на хост-странице, как показано в примерах. В других случаях хост-сайт не содержит видимой рекламы, но перенаправляет пользователей на страницы социальной инженерии через всплывающие окна, pop-unders или другие типы перенаправления. В обоих случаях этот тип встроенного контента социальной инженерии приведет к нарушению политики для хост-страницы.
Но я не занимаюсь социальной инженерией!
Обманный контент социальной инженерии может быть включен через ресурсы, встроенные в страницу, такие как изображения, другие сторонние компоненты или реклама. Такой обманный контент может обманом заставить посетителей сайта загрузить нежелательное программное обеспечение.
Кроме того, хакеры могут взять под контроль невинные сайты и использовать их для размещения или распространения контента социальной инженерии. Хакер может изменить контент сайта или добавить дополнительные страницы на сайт, часто с намерением обманом заставить посетителей расстаться с личной информацией, такой как номера кредитных карт. Вы можете узнать, был ли ваш сайт идентифицирован как сайт, который размещает или распространяет контент социальной инженерии, проверив отчет «Проблемы безопасности» в Search Console.
См. нашу Помощь для взломанных сайтов если вы считаете, что ваш сайт был взломан.
Примеры нарушений социальной инженерии
Примеры обманного контента
Вот несколько примеров страниц, которые занимаются практиками социальной инженерии:
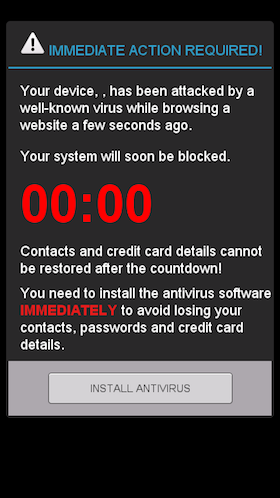
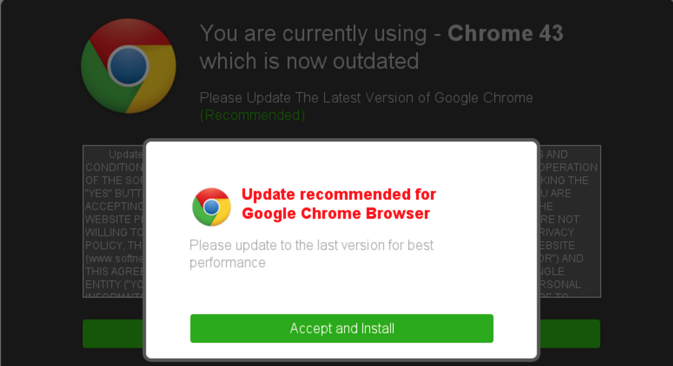
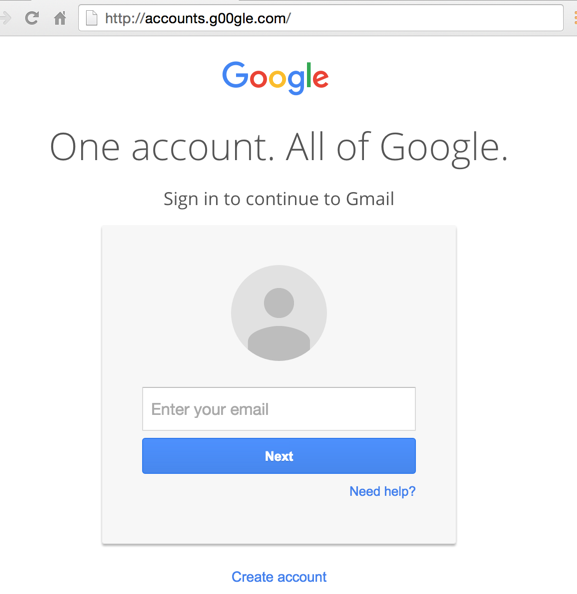
Примеры обманной рекламы
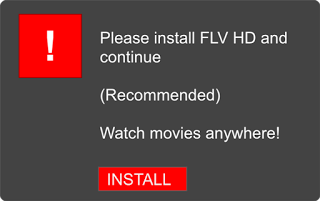
Вот несколько примеров обманного контента внутри встроенной рекламы. Эта реклама кажется частью интерфейса страницы, а не рекламой.
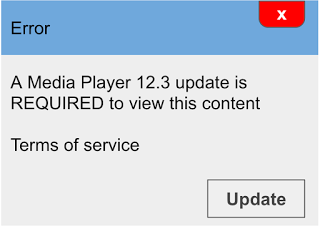
Устранение проблемы
Если ваш сайт помечен как содержащий социальную инженерию (обманный контент), убедитесь, что ваша страница не участвует ни в одной из практик, а затем выполните следующие действия:
- Проверьте в Search Console.
- Подтвердите, что вы являетесь владельцем своего сайта в Search Console
и что не были добавлены новые подозрительные владельцы. Проверьте
отчет «Проблемы безопасности»
чтобы увидеть, указан ли ваш сайт как содержащий обманный контент (термин отчета для социальной инженерии). Если отчет содержит примеры помеченных URL-адресов, посетите некоторые из этих URL-адресов, указанных в отчете, но используйте компьютер, который не находится внутри сети, обслуживающей ваш веб-сайт (умные хакеры могут отключить свои атаки, если думают, что посетитель является владельцем веб-сайта).Если отчет не содержит примеров URL-адресов и вы уверены, что ваш сайт не содержит социальной инженерии (обманного контента),
запросите проверку безопасности
в отчете «Проблемы безопасности».
- Подтвердите, что вы являетесь владельцем своего сайта в Search Console
- Удалите обманный контент. Убедитесь, что ни одна из страниц вашего сайта не содержит обманного контента. Если вы считаете, что Safe Browsing классифицировал веб-страницу по ошибке,
сообщите об этом. - Проверьте сторонние ресурсы, включенные в ваш сайт. Убедитесь, что любая реклама, изображения или другие встроенные сторонние ресурсы на страницах вашего сайта не являются обманными.
- Обратите внимание, что рекламные сети могут менять рекламу, отображаемую на страницах вашего сайта. Поэтому вам, возможно, придется обновить страницу несколько раз, прежде чем вы сможете увидеть появление рекламы социальной инженерии.
- Некоторая реклама может выглядеть по-разному на мобильных устройствах и настольных компьютерах. Вы можете использовать инструмент проверки URL чтобы просмотреть свой сайт как в мобильном, так и в настольном представлении.
- Следуйте руководству по сторонним сервисам для любых сторонних сервисов, таких как платежные сервисы, которые вы используете на своем сайте.
- Запросите проверку. После того, как вы удалите весь контент социальной инженерии со своего сайта, вы можете
запросить проверку безопасности
в отчете «Проблемы безопасности». Проверка может занять несколько дней.
Руководство по сторонним сервисам
Если вы включаете сторонний сервис на свой сайт, мы рекомендуем вам выполнить следующие условия, чтобы избежать маркировки как социальная инженерия:
- На каждой странице сторонний сайт четко включает бренд третьей стороны таким образом, чтобы пользователи понимали, кто управляет сайтом. Например, включая бренд третьей стороны в верхней части страницы. На каждой странице, содержащей брендинг первой стороны, явно укажите отношения между первой и третьей стороной и предоставьте ссылку для получения дополнительной информации. Например, такое заявление:
- ru
Этот сервис размещен на Example.com от имени Example.charities.com. Дополнительная информация.
Хорошее правило юзабилити заключается в том, чтобы пользователь, просматривающий страницу отдельно, всегда понимал, на каком сайте он находится и каковы отношения между первым и третьим лицом.
Если вы являетесь пользователем Search Console и у вас возникли проблемы с постоянными или неисправимыми проблемами безопасности на вашем сайте, вы можете сообщить нам об этом.
Как мы это применяем
Phishing flags are reputationally severe and can be triggered by legitimate design patterns. We review login and payment flows against these guidelines for clients handling sensitive data.
Связанные услуги