L’ingénierie sociale est un contenu qui incite les visiteurs à faire quelque chose de dangereux, comme révéler des informations confidentielles ou télécharger des logiciels. Si Google détecte que votre site Web contient du contenu d’ingénierie sociale, le navigateur Chrome peut afficher un avertissement “Site trompeur” lorsque les visiteurs consultent votre site. Vous pouvez vérifier si des pages de votre site sont suspectées de contenir des attaques d’ingénierie sociale en consultant le rapport sur les problèmes de sécurité dans la Search Console.
Ouvrez le rapport sur les problèmes de sécurité
Qu’est-ce que l’ingénierie sociale ?
A attaque d’ingénierie sociale est lorsqu’un utilisateur Web est incité à faire quelque chose de dangereux en ligne.
Il existe différents types d’attaques d’ingénierie sociale :
- Phishing:
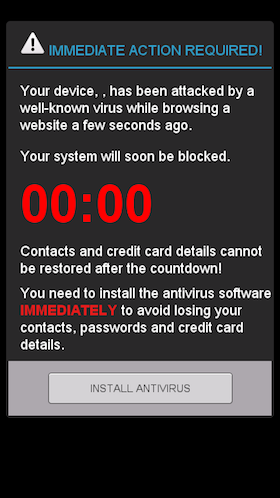
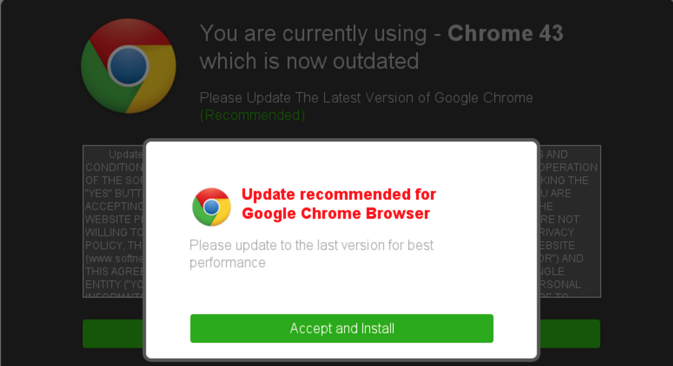
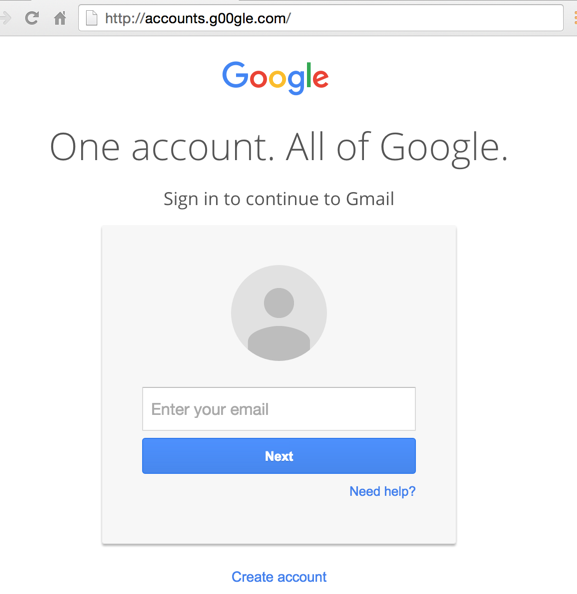
Le site incite les utilisateurs à révéler leurs informations personnelles (par exemple, mots de passe, numéros de téléphone ou numéros de sécurité sociale). Dans ce cas, le contenu prétend agir, ou ressemble et se sent, comme une entité de confiance — par exemple, un navigateur, un système d’exploitation, une banque ou un gouvernement. - Contenu trompeur : Le contenu essaie de vous inciter à faire quelque chose que vous ne feriez que pour une entité de confiance — par exemple, partager un mot de passe, appeler le support technique, télécharger un logiciel, ou le contenu contient une publicité qui prétend faussement que le logiciel de l’appareil est obsolète, incitant les utilisateurs à installer des logiciels indésirables.
- Services tiers insuffisamment étiquetés : A service tiers
est quelqu’un qui exploite un site ou un service au nom d’une autre entité. Si vous (tiers) exploitez un site au nom d’une autre (première) partie sans clarifier la relation, cela pourrait être signalé comme de l’ingénierie sociale. Par exemple, si vous (première partie) gérez un site Web caritatif qui utilise un site Web de gestion des dons (tiers) pour gérer les collectes pour votre site, le site de don doit clairement identifier qu’il s’agit d’une plateforme tierce agissant au nom de ce site caritatif, sinon cela pourrait être considéré comme de l’ingénierie sociale.
Google Safe Browsing protège les utilisateurs Web en les avertissant avant qu’ils ne visitent des pages qui pratiquent systématiquement l’ingénierie sociale.
Les pages Web sont considérées comme de l’ingénierie sociale lorsqu’elles :
- Prétendent agir, ou ressemblent et se sentent, comme une entité de confiance, comme votre propre appareil ou navigateur, ou le site Web lui-même, ou
- Essaient de vous inciter à faire quelque chose que vous ne feriez que pour une entité de confiance, comme partager un mot de passe, appeler un numéro de support technique ou télécharger un logiciel.
Ingénierie sociale dans le contenu intégré
L’ingénierie sociale peut également apparaître dans du contenu intégré à des sites Web par ailleurs bénins, généralement dans des publicités. Le contenu d’ingénierie sociale intégré constitue une violation de la politique pour la page hôte.
Parfois, le contenu d’ingénierie sociale intégré sera visible pour les utilisateurs sur la page hôte, comme indiqué dans les exemples. Dans d’autres cas, le site hôte ne contient aucune publicité visible, mais conduit les utilisateurs vers des pages d’ingénierie sociale via des pop-ups, des pop-unders ou d’autres types de redirection. Dans les deux cas, ce type de contenu d’ingénierie sociale intégré entraînera une violation de la politique pour la page hôte.
Mais je ne pratique pas l’ingénierie sociale !
Le contenu d’ingénierie sociale trompeur peut être inclus via des ressources intégrées à la page, telles que des images, d’autres composants tiers ou des publicités. Un tel contenu trompeur peut inciter les visiteurs du site à télécharger des logiciels indésirables.
De plus, les hackers peuvent prendre le contrôle de sites innocents et les utiliser pour héberger ou distribuer du contenu d’ingénierie sociale. Le hacker pourrait modifier le contenu du site ou ajouter des pages supplémentaires au site, souvent avec l’intention d’inciter les visiteurs à se séparer d’informations personnelles telles que des numéros de carte de crédit. Vous pouvez savoir si votre site a été identifié comme un site qui héberge ou distribue du contenu d’ingénierie sociale en consultant le rapport sur les problèmes de sécurité dans la Search Console.
Voir notre Aide pour les sites piratés si vous pensez que votre site a été piraté.
Exemples de violations liées à l’ingénierie sociale
Exemples de contenu trompeur
Voici quelques exemples de pages qui pratiquent l’ingénierie sociale :
Exemples de publicités trompeuses
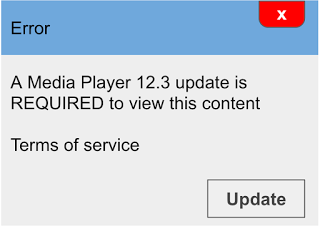
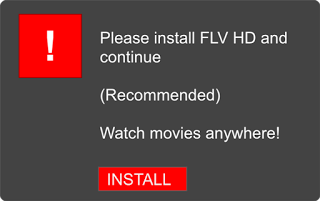
Voici quelques exemples de contenu trompeur dans des publicités intégrées. Ces publicités semblent faire partie de l’interface de la page plutôt que d’être des publicités.
Résoudre le problème
Si votre site est signalé pour contenir de l’ingénierie sociale (contenu trompeur), assurez-vous que votre page ne participe à aucune des pratiqueset suivez ensuite ces étapes :
- Vérifiez dans la Search Console.
- Vérifiez que vous êtes propriétaire de votre site dans la Search Console
et qu’aucun nouveau propriétaire suspect n’a été ajouté. Consultez le
Rapport sur les problèmes de sécurité
pour voir si votre site est répertorié comme contenant du contenu trompeur (le terme de rapport pour l’ingénierie sociale). Si le rapport contient des exemples d’URL signalées, visitez certaines de ces URL répertoriées dans le rapport, mais utilisez un ordinateur qui n’est pas sur le réseau qui dessert votre site Web (les hackers intelligents peuvent désactiver leurs attaques s’ils pensent que le visiteur est un propriétaire de site Web).Si le rapport ne contient pas d’exemples d’URL et que vous êtes sûr que votre site ne contient pas d’ingénierie sociale (contenu trompeur),
demandez un examen de sécurité
dans le rapport sur les problèmes de sécurité.
- Vérifiez que vous êtes propriétaire de votre site dans la Search Console
- Supprimez le contenu trompeur. Assurez-vous qu’aucune des pages de votre site ne contient de contenu trompeur. Si vous pensez que Safe Browsing a classé une page Web par erreur,
signalez-le. - Vérifiez les ressources tierces incluses dans votre site. Assurez-vous que les publicités, images ou autres ressources tierces intégrées sur les pages de votre site ne sont pas trompeuses.
- Notez que les réseaux publicitaires peuvent faire tourner les publicités affichées sur les pages de votre site. Par conséquent, vous devrez peut-être actualiser une page plusieurs fois avant de pouvoir voir apparaître des publicités d’ingénierie sociale.
- Certaines publicités peuvent apparaître différemment sur les appareils mobiles et les ordinateurs de bureau. Vous pouvez utiliser l’ outil d’inspection d’URL pour voir votre site en vue mobile et bureau.
- Suivez les directives pour les services tiers pour tout service tiers, tel que les services de paiement, que vous utilisez sur votre site.
- Demandez un examen. Après avoir supprimé tout contenu d’ingénierie sociale de votre site, vous pouvez
demander un examen de sécurité
dans le rapport sur les problèmes de sécurité. Un examen peut prendre plusieurs jours.
Directives pour les services tiers
Si vous incluez un service tiers sur votre site, nous vous recommandons de respecter les conditions suivantes afin d’éviter d’être étiqueté comme de l’ingénierie sociale :
- Sur chaque page, le site tiers inclut clairement la marque du tiers d’une manière qui garantit que les utilisateurs comprennent qui exploite le site. Par exemple, en incluant la marque du tiers en haut de la page. Sur chaque page contenant la marque de la première partie, indiquez explicitement la relation entre la première et la troisième partie, et fournissez un lien pour plus d’informations. Par exemple, une déclaration comme celle-ci :
- ru
Ce service est hébergé par Example.com pour le compte de Example.charities.com. Plus d’informations.
Une bonne règle d’utilisabilité est de savoir si un utilisateur consultant la page de manière isolée comprend à tout moment sur quel site il se trouve et quelle est la relation entre le premier et le tiers.
Si vous êtes un utilisateur de Search Console et que vous rencontrez des problèmes de sécurité persistants ou impossibles à résoudre sur votre site, vous pouvez nous en informer.
Comment nous l'appliquons
Phishing flags are reputationally severe and can be triggered by legitimate design patterns. We review login and payment flows against these guidelines for clients handling sensitive data.
Services associés