Social Engineering ist Inhalt, der Besucher dazu verleitet, etwas Gefährliches zu tun, wie z. B. vertrauliche Informationen preiszugeben oder Software herunterzuladen. Wenn Google erkennt, dass Ihre Website Social-Engineering-Inhalte enthält, zeigt der Chrome-Browser möglicherweise eine Warnung “Deceptive site ahead” an, wenn Besucher Ihre Website aufrufen. Sie können in den Sicherheitsberichten in der Search Console prüfen, ob auf Seiten Ihrer Website der Verdacht auf Social-Engineering-Angriffe besteht.
Öffnen Sie den Bericht zu Sicherheitsproblemen
Was ist Social Engineering?
A Social-Engineering-Angriff ist, wenn ein Webnutzer dazu verleitet wird, online etwas Gefährliches zu tun.
Es gibt verschiedene Arten von Social-Engineering-Angriffen:
- Phishing:
Die Website verleitet Benutzer dazu, ihre persönlichen Informationen preiszugeben (z. B. Passwörter, Telefonnummern oder Sozialversicherungsnummern). In diesem Fall gibt der Inhalt vor, eine vertrauenswürdige Entität zu sein – zum Beispiel einen Browser, ein Betriebssystem, eine Bank oder eine Behörde – oder sieht so aus und fühlt sich so an. - Täuschende Inhalte: Der Inhalt versucht, Sie dazu zu verleiten, etwas zu tun, das Sie nur für eine vertrauenswürdige Entität tun würden – zum Beispiel ein Passwort weitergeben, den technischen Support anrufen, Software herunterladen, oder der Inhalt enthält eine Anzeige, die fälschlicherweise behauptet, dass die Gerätesoftware veraltet sei, und Benutzer dazu auffordert, unerwünschte Software zu installieren.
- Unzureichend gekennzeichnete Dienste von Drittanbietern: A Dienst eines Drittanbieters
ist jemand, der eine Website oder einen Dienst im Namen einer anderen Entität betreibt. Wenn Sie (Dritter) eine Website im Namen einer anderen (ersten) Partei betreiben, ohne die Beziehung klar zu machen, könnte dies als Social Engineering markiert werden. Wenn Sie (erste Partei) beispielsweise eine Wohltätigkeits-Website betreiben, die eine Spendenverwaltungs-Website (Dritter) nutzt, um Sammlungen für Ihre Website abzuwickeln, muss die Spendenseite klar identifizieren, dass es sich um eine Drittplattform handelt, die im Namen dieser Wohltätigkeits-Website handelt, andernfalls könnte dies als Social Engineering betrachtet werden.
Google Safe Browsing schützt Webnutzer, indem es Benutzer warnt, bevor sie Seiten besuchen, die konsequent Social Engineering betreiben.
Webseiten gelten als Social Engineering, wenn sie entweder:
- Vorgeben, eine vertrauenswürdige Entität zu sein, wie Ihr eigenes Gerät oder Browser oder die Website selbst, oder
- Versuchen, Sie dazu zu verleiten, etwas zu tun, das Sie nur für eine vertrauenswürdige Entität tun würden, wie z. B. ein Passwort weitergeben, eine technische Supportnummer anrufen oder Software herunterladen.
Social Engineering in eingebetteten Inhalten
Social Engineering kann auch in Inhalten auftauchen, die in ansonsten gutartige Websites eingebettet sind, normalerweise in Anzeigen. Eingebettete Social-Engineering-Inhalte sind ein Richtlinienverstoß für die Host-Seite.
Manchmal sind eingebettete Social-Engineering-Inhalte für Benutzer auf der Host-Seite sichtbar, wie in den Beispielengezeigt. In anderen Fällen enthält die Host-Site keine sichtbaren Anzeigen, führt Benutzer jedoch über Pop-ups, Pop-unders oder andere Arten der Umleitung zu Social-Engineering-Seiten. In beiden Fällen führt diese Art von eingebettetem Social-Engineering-Inhalt zu einem Richtlinienverstoß für die Host-Seite.
Aber ich betreibe kein Social Engineering!
Täuschende Social-Engineering-Inhalte können über Ressourcen eingebunden werden, die in die Seite eingebettet sind, wie z. B. Bilder, andere Komponenten von Drittanbietern oder Anzeigen. Solche täuschenden Inhalte können Website-Besucher dazu verleiten, unerwünschte Software.
herunterzuladen. Zusätzlich können Hacker die Kontrolle über unschuldige Websites übernehmen und sie nutzen, um Social-Engineering-Inhalte zu hosten oder zu verbreiten. Der Hacker könnte den Inhalt der Website ändern oder zusätzliche Seiten zur Website hinzufügen, oft mit der Absicht, Besucher dazu zu verleiten, persönliche Informationen wie Kreditkartennummern preiszugeben. Sie können herausfinden, ob Ihre Website als eine Website identifiziert wurde, die Social-Engineering-Inhalte hostet oder verbreitet, indem Sie den Bericht zu Sicherheitsproblemen in der Search Console überprüfen.
Siehe unsere Hilfe für gehackte Websites wenn Sie glauben, dass Ihre Website gehackt wurde.
Beispiele für Social-Engineering-Verstöße
Beispiele für täuschende Inhalte
Hier sind einige Beispiele für Seiten, die Social-Engineering-Praktiken anwenden:
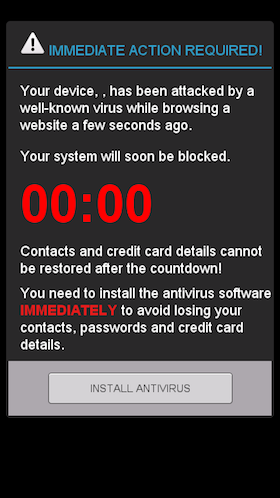
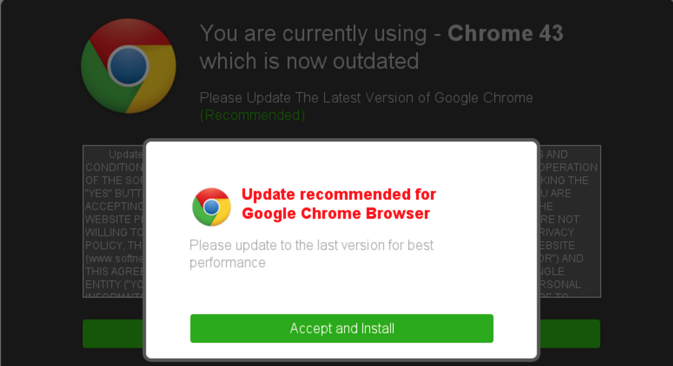
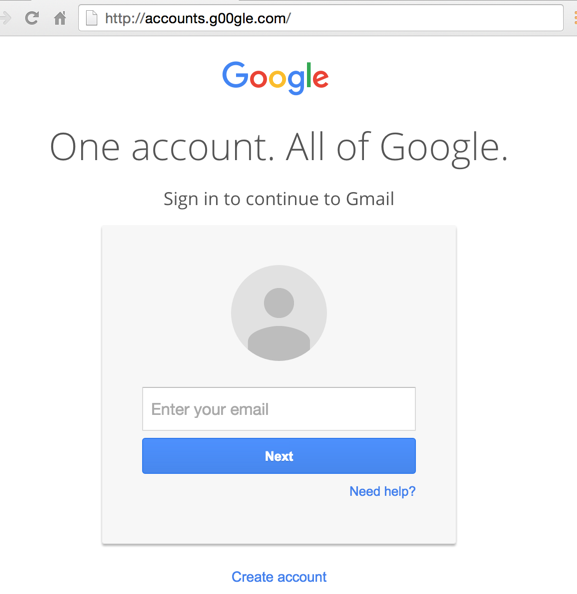
beginnt.
Beispiele für täuschende Anzeigen
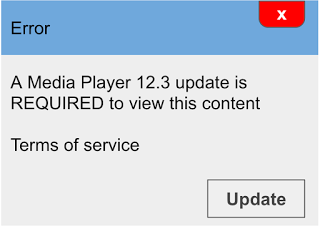
Anzeigen, die sich als Seitenaktionsschaltflächen tarnen.
Das Problem beheben Wenn Ihre Website als Social Engineering (täuschender Inhalt) markiert ist, stellen Sie sicher, dass Ihre Seite keine derPraktiken
- anwendet, und befolgen Sie dann diese Schritte:.
- In der Search Console prüfen
Überprüfen Sie, ob Sie Eigentümer Ihrer Website in der Search Console sind und dass keine neuen, verdächtigen Eigentümer hinzugefügt wurden.
Überprüfen Sie den
Bericht zu Sicherheitsproblemenum zu sehen, ob Ihre Website als täuschende Inhalte enthaltend aufgeführt ist (der Berichts-Begriff für Social Engineering). Wenn der Bericht Beispiel-URLs enthält, besuchen Sie einige der im Bericht aufgeführten URLs, verwenden Sie jedoch einen Computer, der sich nicht innerhalb des Netzwerks befindet, das Ihre Website bereitstellt (clevere Hacker können ihre Angriffe deaktivieren, wenn sie glauben, dass der Besucher ein Website-Eigentümer ist).
Wenn der Bericht keine Beispiel-URLs enthält und Sie sicher sind, dass Ihre Website kein Social Engineering (täuschende Inhalte) enthält,
fordern Sie eine Sicherheitsüberprüfung an
- In der Search Console prüfen
- im Bericht zu Sicherheitsproblemen.Täuschende Inhalte entfernen
. Stellen Sie sicher, dass keine der Seiten Ihrer Website täuschende Inhalte enthält. Wenn Sie glauben, dass Safe Browsing eine Webseite fälschlicherweise klassifiziert hat,. - melden Sie esÜberprüfen Sie die in Ihrer Website enthaltenen Ressourcen von Drittanbietern
- . Stellen Sie sicher, dass Anzeigen, Bilder oder andere eingebettete Ressourcen von Drittanbietern auf den Seiten Ihrer Website nicht täuschend sind.
- Beachten Sie, dass Werbenetzwerke die auf den Seiten Ihrer Website angezeigten Anzeigen rotieren können. Daher müssen Sie möglicherweise eine Seite mehrmals aktualisieren, bevor Sie Social-Engineering-Anzeigen sehen können. Einige Anzeigen können auf Mobilgeräten und Desktop-Computern unterschiedlich erscheinen. Sie können das URL-Prüftool
- verwenden, um Ihre Website sowohl in der mobilen als auch in der Desktop-Ansicht anzuzeigen. Befolgen Sie die Richtlinien für Dienste von Drittanbietern
- für alle Dienste von Drittanbietern, wie z. B. Zahlungsdienste, die Sie auf Ihrer Website verwenden.Überprüfung anfordern
. Nachdem Sie alle Social-Engineering-Inhalte von Ihrer Website entfernt haben, können Sie
eine Sicherheitsüberprüfung anfordern
im Bericht zu Sicherheitsproblemen. Eine Überprüfung kann mehrere Tage in Anspruch nehmen.
Richtlinien für Dienste von Drittanbietern
- Wenn Sie einen Dienst eines Drittanbieters in Ihre Website einbinden, empfehlen wir Ihnen, die folgenden Bedingungen zu erfüllen, um nicht als Social Engineering gekennzeichnet zu werden:
- Auf jeder Seite enthält die Drittanbieter-Website die Marke des Drittanbieters deutlich auf eine Weise, die sicherstellt, dass Benutzer verstehen, wer die Website betreibt. Zum Beispiel durch die Einbindung der Marke des Drittanbieters am oberen Rand der Seite. Auf jeder Seite, die Branding der ersten Partei enthält, geben Sie die Beziehung zwischen der ersten und der dritten Partei explizit an und stellen Sie einen Link für weitere Informationen bereit. Zum Beispiel eine Aussage wie diese:
Dieser Dienst wird von Example.com im Auftrag von Example.charities.com gehostet. Weitere Informationen.
Eine gute Usability-Richtlinie ist, ob ein Nutzer, der die Seite isoliert betrachtet, jederzeit versteht, auf welcher Website er sich befindet und wie die Beziehung zwischen dem Erstanbieter und dem Drittanbieter aussieht.
Wenn Sie ein Search Console-Nutzer sind und Probleme mit anhaltenden oder nicht behebbaren Sicherheitsproblemen auf Ihrer Website haben, können Sie uns dies mitteilen.
So setzen wir das um
Phishing flags are reputationally severe and can be triggered by legitimate design patterns. We review login and payment flows against these guidelines for clients handling sensitive data.
Verwandte Leistungen