Sosial mühəndislik ziyarətçiləri məxfi məlumatları açıqlamaq və ya proqram təminatı yükləmək kimi təhlükəli bir şey etməyə məcbur edən məzmundur. Google veb saytınızın sosial mühəndislik məzmunu ehtiva etdiyini aşkar edərsə, Chrome brauzeri ziyarətçilər saytınıza baxarkən “Aldadıcı sayt qarşıdadır” xəbərdarlığını göstərə bilər. Search Console-da Təhlükəsizlik Problemləri hesabatına daxil olaraq saytınızın hər hansı bir səhifəsinin sosial mühəndislik hücumları ehtiva etdiyindən şübhələnilən olub-olmadığını yoxlaya bilərsiniz.
Təhlükəsizlik Problemləri Hesabatını açın
Sosial mühəndislik nədir?
A sosial mühəndislik hücumu veb istifadəçisinin onlayn olaraq təhlükəli bir şey etməyə məcbur edildiyi zamandır.
Sosial mühəndislik hücumlarının müxtəlif növləri var:
- Fişinq:
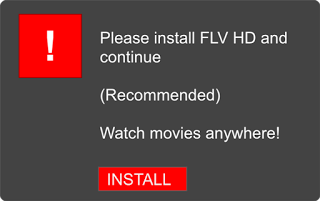
Sayt istifadəçiləri şəxsi məlumatlarını (məsələn, şifrələr, telefon nömrələri və ya sosial sığorta nömrələri) açıqlamağa məcbur edir. Bu halda, məzmun etibarlı bir qurum kimi – məsələn, brauzer, əməliyyat sistemi, bank və ya hökumət kimi davranır və ya görünür. - Aldadıcı məzmun: Məzmun sizi yalnız etibarlı bir qurum üçün edəcəyiniz bir şeyi etməyə məcbur etməyə çalışır – məsələn, şifrəni paylaşmaq, texniki dəstəyə zəng etmək, proqram təminatı yükləmək və ya məzmun cihaz proqramının köhnə olduğunu yalandan iddia edən və istifadəçiləri istənməyən proqram təminatını quraşdırmağa təşviq edən bir reklam ehtiva edir.
- Kifayət qədər etiketlənməmiş üçüncü tərəf xidmətləri: A üçüncü tərəf xidməti
başqa bir qurum adından sayt və ya xidmət idarə edən kimsədir. Əgər siz (üçüncü tərəf) münasibəti aydınlaşdırmadan başqa bir (birinci) tərəf adından sayt idarə edirsinizsə, bu sosial mühəndislik kimi qeyd oluna bilər. Məsələn, əgər siz (birinci tərəf) saytınız üçün kolleksiyaları idarə etmək üçün ianə idarəetmə saytından (üçüncü tərəf) istifadə edən bir xeyriyyə saytı idarə edirsinizsə, ianə saytı həmin xeyriyyə saytı adından hərəkət edən üçüncü tərəf platforması olduğunu aydın şəkildə müəyyən etməlidir, əks halda bu sosial mühəndislik hesab edilə bilər.
Google Safe Browsing sosial mühəndisliklə ardıcıl məşğul olan səhifələrə daxil olmazdan əvvəl istifadəçilərə xəbərdarlıq edərək veb istifadəçilərini qoruyur.
Veb səhifələr aşağıdakı hallarda sosial mühəndislik hesab olunur:
- Öz cihazınız və ya brauzeriniz və ya saytın özü kimi etibarlı bir qurum kimi davranır və ya görünür, və ya
- Sizi yalnız etibarlı bir qurum üçün edəcəyiniz bir şeyi etməyə məcbur etməyə çalışır, məsələn, şifrəni paylaşmaq, texniki dəstək nömrəsinə zəng etmək və ya proqram təminatı yükləmək.
Daxili məzmundakı sosial mühəndislik
Sosial mühəndislik, adətən reklamlarda, başqa cür zərərsiz veb saytlara daxil edilmiş məzmunda da görünə bilər. Daxili sosial mühəndislik məzmunu ev sahibi səhifə üçün siyasət pozuntusudur.
Bəzən daxili sosial mühəndislik məzmunu istifadəçilərə ev sahibi səhifədə görünəcək, necə ki nümunələrgöstərilir. Digər hallarda, ev sahibi sayt heç bir görünən reklam ehtiva etmir, lakin pop-uplar, pop-underlər və ya digər yönləndirmə növləri vasitəsilə istifadəçiləri sosial mühəndislik səhifələrinə aparır. Hər iki halda, bu növ daxili sosial mühəndislik məzmunu ev sahibi səhifə üçün siyasət pozuntusu ilə nəticələnəcəkdir.
Amma mən sosial mühəndisliklə məşğul olmuram!
Aldadıcı sosial mühəndislik məzmunu şəkillər, digər üçüncü tərəf komponentləri və ya reklamlar kimi səhifəyə daxil edilmiş resurslar vasitəsilə daxil edilə bilər. Belə aldadıcı məzmun sayt ziyarətçilərini istənməyən proqram təminatı.
yükləməyə məcbur edə bilər. Əlavə olaraq, hakerlər günahsız saytların nəzarətini ələ keçirə və onlardan sosial mühəndislik məzmununu yerləşdirmək və ya yaymaq üçün istifadə edə bilərlər. Haker saytın məzmununu dəyişə və ya sayta əlavə səhifələr əlavə edə bilər, çox vaxt ziyarətçiləri kredit kartı nömrələri kimi şəxsi məlumatları verməyə məcbur etmək məqsədi ilə. Saytınızın sosial mühəndislik məzmununu yerləşdirən və ya yayan bir sayt kimi müəyyən edilib-edilmədiyini Search Console-da Təhlükəsizlik Problemləri hesabatını yoxlayaraq öyrənə bilərsiniz.
Baxın bizim Haker edilmiş saytlar üçün yardım əgər saytınızın haker edildiyinə inanırsınızsa.
Sosial mühəndislik pozuntularının nümunələri
Aldadıcı məzmun nümunələri
Budur sosial mühəndislik təcrübələri ilə məşğul olan səhifələrin bəzi nümunələri:
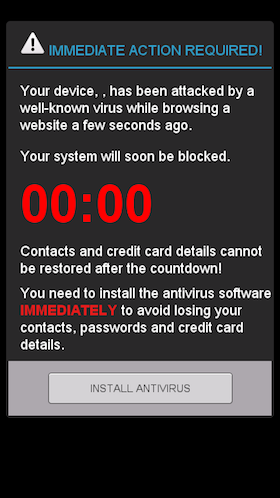
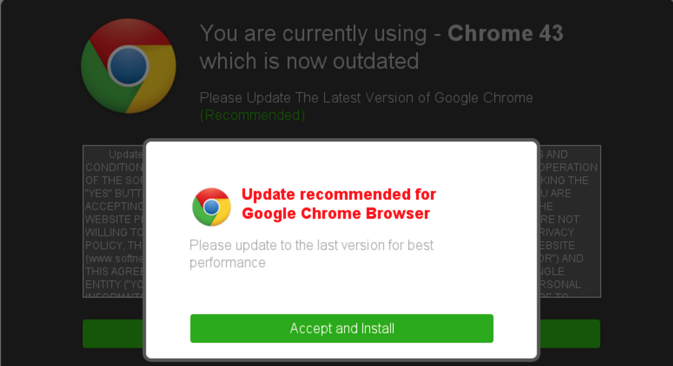
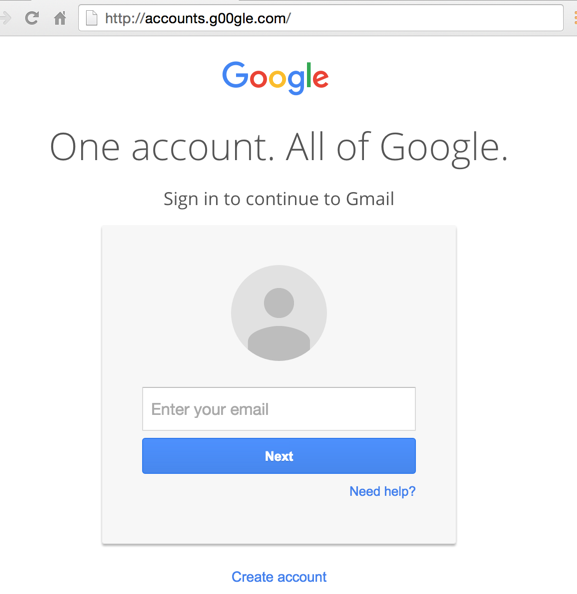
Aldadıcı reklam nümunələri
Budur daxili reklamlardakı aldadıcı məzmunun bəzi nümunələri. Bu reklamlar reklamdan çox səhifə interfeysinin bir hissəsi kimi görünür.
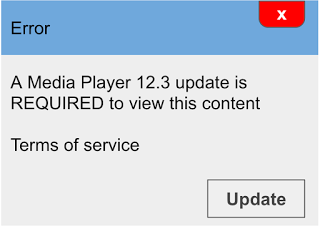
Problemin həlli
Saytınız sosial mühəndislik (aldadıcı məzmun) ehtiva etdiyi üçün qeyd olunubsa, səhifənizin heç bir təcrübəilə məşğul olmadığından əmin olun və sonra bu addımları izləyin:
- Search Console-da yoxlayın.
- Saytınızın Search Console-da sizə məxsus olduğunu təsdiqləyin
və yeni, şübhəli sahiblərin əlavə edilmədiyini yoxlayın. Yoxlayın
Təhlükəsizlik Problemləri hesabatı
saytınızın aldadıcı məzmun (sosial mühəndislik üçün hesabat termini) ehtiva etdiyi kimi siyahıya alınıb-alınmadığını görmək üçün. Hesabatda nümunə qeyd olunmuş URL-lər varsa, hesabatda sadalanan bəzi URL-lərə baş çəkin, lakin veb saytınıza xidmət edən şəbəkə daxilində olmayan bir kompüterdən istifadə edin (ağıllı hakerlər ziyarətçinin sayt sahibi olduğunu düşünürlərsə, hücumlarını deaktiv edə bilərlər).Hesabatda nümunə URL-lər yoxdursa və saytınızın sosial mühəndislik (aldadıcı məzmun) ehtiva etmədiyinə əminsinizsə,
təhlükəsizlik baxışı tələb edin
Təhlükəsizlik Problemləri hesabatında.
- Saytınızın Search Console-da sizə məxsus olduğunu təsdiqləyin
- Aldadıcı məzmunu silin. Saytınızın heç bir səhifəsinin aldadıcı məzmun ehtiva etmədiyinə əmin olun. Safe Browsing-in bir veb səhifəni səhvən təsnif etdiyinə inanırsınızsa,
hesabat verin. - Saytınıza daxil edilmiş üçüncü tərəf resurslarını yoxlayın. Saytınızın səhifələrindəki hər hansı reklamın, şəklin və ya digər daxili üçüncü tərəf resurslarının aldadıcı olmadığından əmin olun.
- Qeyd edək ki, reklam şəbəkələri saytınızın səhifələrində göstərilən reklamları dəyişə bilər. Buna görə də, hər hansı sosial mühəndislik reklamının göründüyünü görməzdən əvvəl bir səhifəni bir neçə dəfə yeniləməli ola bilərsiniz.
- Bəzi reklamlar mobil cihazlarda və masaüstü kompüterlərdə fərqli görünə bilər. Siz istifadə edə bilərsiniz URL yoxlama aləti saytınıza həm mobil, həm də masaüstü görünüşlərdə baxmaq üçün.
- İzləyin üçüncü tərəf xidmət qaydaları saytınızda istifadə etdiyiniz ödəniş xidmətləri kimi hər hansı üçüncü tərəf xidmətləri üçün.
- Baxış tələb edin. Saytınızdan bütün sosial mühəndislik məzmununu sildikdən sonra, siz
təhlükəsizlik baxışı tələb edə bilərsiniz
Təhlükəsizlik Problemləri hesabatında. Baxışın tamamlanması bir neçə gün çəkə bilər.
Üçüncü tərəf xidmət qaydaları
Saytınıza üçüncü tərəf xidməti daxil edirsinizsə, sosial mühəndislik kimi etiketlənməmək üçün aşağıdakı şərtlərə cavab verməyinizi tövsiyə edirik:
- Hər səhifədə, üçüncü tərəf saytı, istifadəçilərin saytı kimin idarə etdiyini başa düşmələrini təmin edəcək şəkildə üçüncü tərəf brendini aydın şəkildə daxil edir. Məsələn, səhifənin yuxarısında üçüncü tərəf brendini daxil etməklə.
- Birinci tərəf brendi olan hər səhifədə, birinci və üçüncü tərəf arasındakı əlaqəni açıq şəkildə bildirin və əlavə məlumat üçün bir keçid təmin edin. Məsələn, belə bir bəyanat:
Bu xidmət Example.com tərəfindən Example.charities.com adından təqdim olunur. Ətraflı məlumat.
Yaxşı istifadəçi təcrübəsi qaydası ondan ibarətdir ki, səhifəyə baxan istifadəçi hansı saytda olduğunu və birinci və üçüncü tərəf arasındakı əlaqəni hər zaman başa düşsün.
Əgər Search Console istifadəçisisinizsə və saytınızda davamlı və ya həll olunmaz təhlükəsizlik problemləri ilə bağlı çətinlik çəkirsinizsə, bizə məlumat verə bilərsiniz.
Bunu necə tətbiq edirik
Phishing flags are reputationally severe and can be triggered by legitimate design patterns. We review login and payment flows against these guidelines for clients handling sensitive data.
Əlaqəli xidmətlər