16 Ocak 2020, Perşembe
Bu yazı, şuradan çapraz bir gönderidir:
Chromium geliştirici blogu
ve Chrome’daki değişikliklerin gelecekte web sitenizin kullanıcılarınız için nasıl çalışacağını etkileyebileceğine özeldir.
Mayıs ayında Chrome, duyurdu
yeni bir çerez sınıflandırma sistemi ile etkinleştirilen, varsayılan olarak güvenli bir çerez modeli
(spesifikasyon). Bu
girişim,
devam eden çabamızın
bir parçasıdır. web genelinde gizliliği ve güvenliği artırmak için.
Chrome, yeni modeli Şubat 2020’de Chrome 80 ile uygulamayı planlıyor. Mozilla ve Microsoft da kendi zaman çizelgelerinde Firefox ve Edge’de yeni modeli uygulama niyetlerini belirttiler. Chrome değişikliklerine daha birkaç ay olsa da, çerezleri yöneten geliştiricilerin bugün hazırlık durumlarını değerlendirmeleri önemlidir. Bu blog yazısı üst düzey kavramları özetlemektedir; lütfen geliştirici rehberliği için web.dev üzerindeki
SameSite Çerezleri Açıklandı bölümüne bakın.
Siteler Arası ve Site İçi Çerez Bağlamını Anlamak
Web siteleri genellikle reklamcılık, içerik önerileri, üçüncü taraf araçlar, sosyal medya gömme özellikleri ve diğer özellikler için harici hizmetleri entegre eder. Web’de gezinirken, bu harici hizmetler tarayıcınızda çerezler depolayabilir ve daha sonra kişiselleştirilmiş deneyimler sunmak veya kitle etkileşimini ölçmek için bu çerezlere erişebilir. Her çerezin ilişkili bir alanı vardır. Bir çerezle ilişkili alan adı, kullanıcının adres çubuğundaki web sitesiyle değil de harici bir hizmetle eşleşiyorsa, bu bir siteler arası (veya “üçüncü taraf”) bağlamı olarak kabul edilir.
Daha az belirgin siteler arası kullanım durumları, birden fazla web sitesine sahip bir kuruluşun bu özellikler genelinde bir çerez kullandığı durumları içerir. Çerezin ve web sitelerinin sahibi aynı kuruluş olsa bile, çerezin etki alanı çereze erişilen site(ler) ile eşleşmediğinde bu hala siteler arası veya “üçüncü taraf” bağlamı olarak sayılır.
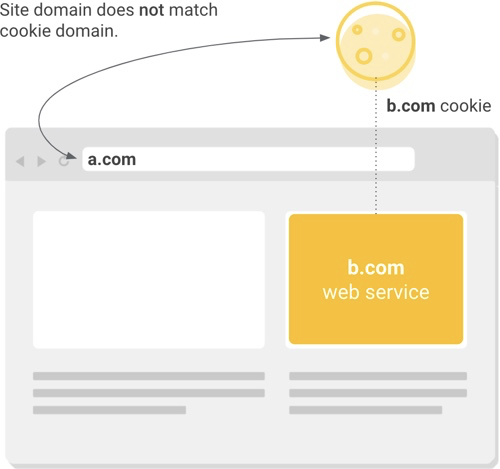
Bir web sayfasındaki harici bir kaynak, site etki alanı ile eşleşmeyen bir çereze eriştiğinde, bu siteler arası veya “üçüncü taraf” bağlamıdır.
Buna karşılık, bir
site içi (veya “birinci taraf”) bağlamındaki çerez erişimi, bir çerezin etki alanı kullanıcının adres çubuğundaki web sitesi etki alanı ile eşleştiğinde gerçekleşir. Site içi çerezler genellikle insanları bireysel web sitelerinde oturum açmış halde tutmak, tercihlerini hatırlamak ve site analizlerini desteklemek için kullanılır.
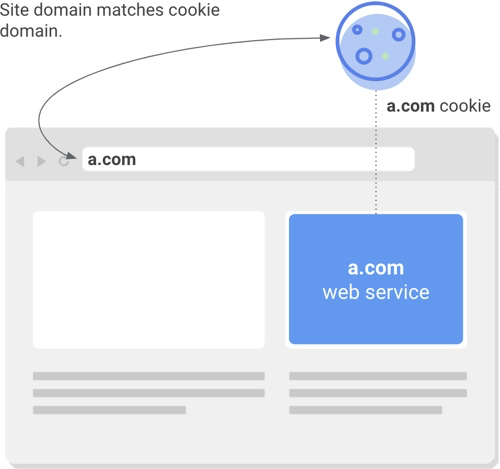
Bir web sayfasındaki bir kaynak, kullanıcının ziyaret ettiği siteyle eşleşen bir çereze eriştiğinde, bu site içi veya “birinci taraf” bağlamıdır.
Çerez Güvenliği ve Şeffaflığı İçin Yeni Bir Model
Bugün, bir çerez yalnızca birinci taraf bağlamında erişilmek üzere tasarlanmışsa, geliştirici harici erişimi önlemek için iki ayardan birini (SameSite=Lax veya
SameSite=Strict) uygulama seçeneğine sahiptir. Ancak, çok az geliştirici bu önerilen uygulamayı takip etmekte ve çok sayıda site içi çerezi gereksiz yere
Siteler Arası İstek Sahteciliği
saldırıları gibi tehditlere maruz bırakmaktadır.
Daha fazla web sitesini ve kullanıcılarını korumak için, yeni varsayılan olarak güvenli model, aksi belirtilmedikçe tüm çerezlerin harici erişimden korunması gerektiğini varsayar. Geliştiriciler, siteler arası erişim için çerezleri belirlemek üzere yeni bir çerez ayarı olan SameSite=Nonekullanmalıdır. SameSite=None özniteliği mevcut olduğunda, siteler arası çerezlerin yalnızca HTTPS bağlantıları üzerinden erişilebilmesi için ek bir Secure özniteliği kullanılmalıdır. Bu, siteler arası erişimle ilişkili tüm riskleri azaltmayacaktır ancak ağ saldırılarına karşı koruma sağlayacaktır.
Anlık güvenlik avantajlarının ötesinde, siteler arası çerezlerin açık beyanı, daha fazla şeffaflık ve kullanıcı seçimi sağlar. Örneğin tarayıcılar, kullanıcılara yalnızca tek bir site tarafından erişilen çerezleri, birden fazla sitede erişilen çerezlerden ayrı olarak yönetmeleri için hassas kontroller sunabilir.
Şubat 2020’de Başlayacak Chrome Uygulaması
Şubat ayındaki Chrome 80 ile birlikte, Chrome beyan edilen SameSite değeri olmayan çerezleri
SameSite=Lax çerezleri olarak değerlendirecektir. Yalnızca
SameSite=None; Secure ayarına sahip çerezler, güvenli bağlantılardan erişilmeleri koşuluyla harici erişime açık olacaktır.
SameSite=None
ve
Secure
için Chrome Platform Durumu takipçileri, en son lansman bilgileriyle güncellenmeye devam edecektir.
Mozilla, yeni çerez sınıflandırma modeline olan desteklerini
uygulama niyetleri
ile teyit etmiştir. SameSite=None; Secure Firefox’taki siteler arası çerezler için gereksinimler. Microsoft kısa süre önce
duyurdu
modeli Microsoft Edge 80’de bir deney olarak uygulamaya başlama planlarını.
Nasıl Hazırlanılır; Bilinen Karmaşıklıklar
Siteler arası çerezleri yönetiyorsanız, bu çerezlere SameSite=None; Secure ayarını uygulamanız gerekecektir. Uygulama çoğu geliştirici için basit olmalıdır, ancak karmaşıklıkları ve aşağıdaki gibi özel durumları belirlemek için hemen test etmeye başlamanızı şiddetle öneririz:
- Tüm diller ve kütüphaneler henüz None değerini desteklememektedir, bu da geliştiricilerin çerez başlığını doğrudan ayarlamasını gerektirir. Bu GitHub deposu
uygulama için talimatlar sağlarSameSite=None; Secureçeşitli dillerde, kütüphanelerde ve çerçevelerde. - Chrome, Safari ve UC Browser’ın bazı sürümleri dahil olmak üzere bazı tarayıcılar,
Nonedeğerini istenmeyen şekillerde işleyebilir ve geliştiricilerin bu istemciler için istisnalar kodlamasını gerektirebilir. Buna Chrome’un eski sürümleriyle çalışan Android WebView’lar dahildir. İşte bilinenlerin bir listesi
uyumsuz istemciler. - Uygulama geliştiricilerine, Android için uygun
SameSite çerez
ayarlarını beyan etmeleri tavsiye edilirWebView'larChrome’unNonedeğeriyle uyumlu sürümlerine dayalı olarak, hem HTTP(S) başlıkları aracılığıyla hem de Android
WebView‘s
CookieManager APIaracılığıyla erişilen çerezler için, ancak yeni model Android WebView’da daha sonrasına kadar uygulanmayacaktır. - Kurumsal BT yöneticilerinin özel politikalar
uygulaması gerekebilir, eğer tek oturum açma veya dahili uygulamalar gibi bazı hizmetler Şubat lansmanına hazır değilse, Chrome Tarayıcıyı geçici olarak eski davranışa döndürmek için. - Hem birinci hem de üçüncü taraf bağlamında eriştiğiniz çerezleriniz varsa, güvenlik avantajlarından yararlanmak için ayrı çerezler kullanmayı düşünebilirsiniz
SameSite=Lax
birinci taraf bağlamında.
SameSite Çerezleri Açıklandı
yukarıdaki durumlar için özel rehberlik ve sorunları ve soruları dile getirmek için kanallar sunar.
Yeni Chrome davranışının siteniz veya yönettiğiniz çerezler üzerindeki etkisini test etmek için şuraya gidebilirsiniz:
chrome://flags Chrome 76+ içinde ve şunları etkinleştirin:
“SameSite by default cookies“Cookies without SameSite must be secure” deneyleri. Ayrıca, bu deneyler Chrome 79 Beta kullanıcılarının bir alt kümesi için otomatik olarak etkinleştirilecektir. Deneylerin etkin olduğu bazı Beta kullanıcıları, yeni modeli henüz desteklemeyen hizmetlerle uyumluluk sorunları yaşayabilir; kullanıcılar Beta deneylerinden şuraya giderek çıkabilirler:
chrome://flags ve bunları devre dışı bırakarak.
Yalnızca site içi bağlamda erişilen çerezleri (site içi çerezler) yönetiyorsanız, sizin tarafınızdan yapılması gereken bir işlem yoktur; Chrome, SameSite özniteliği eksik olsa veya hiçbir değer ayarlanmamış olsa bile bu çerezlerin harici varlıklar tarafından erişilmesini otomatik olarak önleyecektir. Ancak, tüm tarayıcılar site içi çerezleri varsayılan olarak korumadığından, uygun bir SameSite değeri (Lax veya Strict) uygulamanızı ve varsayılan tarayıcı davranışına güvenmemenizi şiddetle öneririz.
Son olarak, satıcıların ve web sitenize hizmet sağlayan diğer kişilerin hazırlık durumu konusunda endişeleriniz varsa, bir sayfada gerekli ayarlardan yoksun siteler arası çerezler olduğunda Chrome 77+ içindeki Geliştirici Araçları konsol uyarılarını kontrol edebilirsiniz:
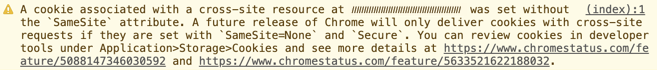
Bazı sağlayıcılar (bazı Google hizmetleri dahil), Şubat ayındaki Chrome 80’e giden aylarda gerekli değişiklikleri uygulayacaktır; hazırlık durumlarını doğrulamak için ortaklarınıza ulaşmak isteyebilirsiniz.
Biz bunu nasıl uyguluyoruz
Google announcements age. We keep this post here for the record, and we note for clients whether the behaviour it describes still applies today or has since been superseded.
İlgili hizmetler