19 Nisan 2016, Salı
Google Güvenlik Blogu‘ndan alıntılanmıştır.
Her hafta, 10 milyondan fazla kullanıcı, kötü amaçlı yazılım ve dolandırıcılık içerikleri sunan zararlı web siteleriyle karşılaşıyor. Bu sitelerin çoğu, zayıf parolalar veya güncel olmayan yazılımlar nedeniyle kurban haline gelmiş kişisel bloglar veya küçük işletme sayfalarıdır. Güvenli Tarama ve Google Arama, tarayıcı uyarıları görüntüleyerek ve arama sonuçlarını ‘bu site bilgisayarınıza zarar verebilir’ şeklinde etiketleyerek ziyaretçileri tehlikeli içeriklerden korur. Bu durum kullanıcıları o an için güvende tutsa da, ele geçirilmiş site çözülmesi gereken bir sorun olarak kalmaya devam eder.
Ne yazık ki, ele geçirilmiş sitelerin birçok web yöneticisi bir sorun olduğunun farkında değildir. Daha da kötüsü, bir olaydan haberdar olduklarında bile, harekete geçmek ve ele geçirilme nedenini kökten çözmek için gereken güvenlik uzmanlığına sahip olmayabilirler. Yaptığımız bir ankette bir web yöneticisinin belirttiği gibi, “günlük ve haftalık yedeklerimizin ikisi de virüslüydü” ve bir uzmandan yardım aldıktan sonra bile, “boşa harcanan saatler/günler” sonrasında web yöneticisi siteyi kurtarma girişimlerinden vazgeçip çabalarını “siteyi sıfırdan yeniden inşa etmeye” odakladı.
Web yöneticilerinin ele geçirilmiş sitelerini temizlemelerine yardımcı olmanın en iyi yolunu bulmak amacıyla, kısa süre önce California Üniversitesi, Berkeley ile iş birliği yaparak web yöneticileriyle nasıl hızlı bir şekilde iletişime geçilebileceğini ve yaşanan sıkıntıyı en aza indirerek kurtarma sürecinin nasıl hızlandırılabileceğini araştırdık. Önemli derslerimizi aşağıda özetledik. Web Hijacking (Web Ele Geçirme) Çözümleri üzerine tam çalışma başlıklı raporun tamamı, yakın zamanda Uluslararası World Wide Web Konferansı‘nda sunuldu.
Google, güvenlik ihlalleri gibi kritik anlarda web yöneticileriyle doğrudan çalıştığında, web yöneticilerinin %75’inin içeriklerini yeniden güvenli hale getirmelerine yardımcı olabiliyoruz. Tüm süreç ortalama 3 gün sürüyor. Bu, web yöneticileri ve hedef kitleleri için çok daha iyi bir deneyimdir.
Kaç site ele geçiriliyor?
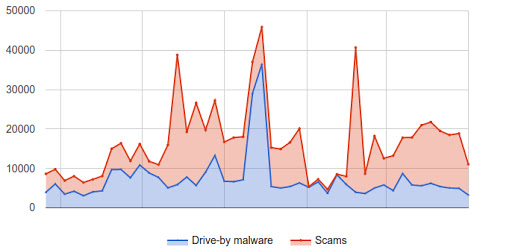
Geçtiğimiz yıl Google, dünya genelinde her hafta yaklaşık 16.500 yeni site olmak üzere toplamda 800.000’e yakın ele geçirilmiş web sitesi tespit etti. Bu siteleri ziyaret edenler, drive-by indirmeler yoluyla düşük kaliteli dolandırıcılık içeriklerine ve kötü amaçlı yazılımlara maruz kalıyor. Tarayıcı ve arama uyarıları ziyaretçileri zarardan korumaya yardımcı olsa da, bu uyarılar bazen sitelerinin ele geçirildiğini ancak olay gerçekleştikten sonra öğrenen web yöneticileri için cezalandırıcı hissettirebilir. Kullanıcılarımızın güvenliği ile web yöneticilerinin deneyimini dengelemek adına, web yöneticilerinin güvenlik ihlallerinden kurtulmalarına yardımcı olmak ve nihayetinde web sitelerini hedef kitleleriyle yeniden buluşturmak için en iyi yaklaşımı bulmaya odaklandık.
Web yöneticilerine yardımcı olmanın en etkili yollarını bulmak
- Web yöneticileriyle iletişime geçmek: Kurtarma yolundaki en zor adımlardan biri, web yöneticileriyle ilk teması kurmaktır. Üç bildirim kanalı denedik: e-posta, tarayıcı uyarıları ve arama uyarıları. Sitelerini Search Console‘a proaktif olarak kaydeden web yöneticileri için, e-posta iletişiminin web yöneticilerinin %75’inin sayfalarını yeniden güvenli hale getirmesini sağladığını gördük. Bir web yöneticisinin e-posta adresini bilmediğimiz durumlarda ise tarayıcı ve arama uyarıları, sitelerin sırasıyla %54 ve %43’ünün temizlenmesine yardımcı oldu.
- Zararlı içeriklerin temizlenmesi konusunda ipuçları sağlamak: Saldırganlar dolandırıcılık ve kötü amaçlı yazılım sunmak için gizli dosyalara, gözden kaçması kolay yönlendirmelere ve uzak içerik eklemelerine güvenirler. Bu da temizlik sürecini giderek daha karmaşık hale getirir. Web yöneticilerine e-posta gönderdiğimizde, hangi sayfaların tam olarak zararlı içerik barındırdığına dair ipuçları ve örnekler ekledik. Bu, hızlandırılmış bildirimle birleştiğinde, web yöneticilerinin temizlik sürecini ipucu almayanlara kıyasla %62 daha hızlı (genellikle 3 gün içinde) tamamlamalarına yardımcı oldu.
- Sitelerin temiz kaldığından emin olmak: Bir site artık zararlı içerik sunmadığında, saldırganların kontrolü yeniden ele geçirmemesini sağlamak önemlidir. Yakın zamanda temizlenen web sitelerini izledik ve %12’sinin 30 gün içinde tekrar ele geçirildiğini tespit ettik. Bu durum, bir ihlalin yan etkileriyle uğraşmak ile kök nedenini belirlemek arasındaki zorluğu ortaya koymaktadır.
Güvenlik sorunlarını web yöneticileri ve herkes için daha az sancılı hale getirmek
Web yöneticilerinin hiçbir zaman bir güvenlik olayıyla uğraşmak zorunda kalmamasını umuyoruz. Eğer bir web yöneticisiyseniz, riskinizi azaltmak için atabileceğiniz bazı hızlı adımlar vardır. Google Analytics ve Search Console üzerinden güvenlik bildirimleri almayı kolaylaştırdık. Her iki hizmete de kaydolduğunuzdan emin olun. Ayrıca, sitenizi daha güvenli hale getirecek sitenizin yazılımını güncelleme ve ek kimlik doğrulama ekleme konularında faydalı ipuçları hazırladık.
Eğer bir barındırma sağlayıcısıysanız veya ele geçirilme kurbanlarını bilgilendirmesi gereken bir hizmet geliştiriyorsanız, tüm sürecin kullanıcılar için sıkıntılı olduğunu unutmayın. Bir güvenlik olayı gerçekleşmeden önce güvenilir bir iletişim kanalı oluşturun, kurbanlara net kurtarma adımları sağladığınızdan emin olun ve sürecin cezalandırıcı değil, yardımcı hissettirmesi için sorulara hızlı yanıt verin.
Web’i daha güvenli bir yer haline getirmek için çalışırken, web yöneticilerini ve kullanıcıları doğru güvenlik kararları almaları için güçlendirmenin kritik olduğuna inanıyoruz. Güvenlik topluluğunun, olay müdahalesinin kurbanlar için ‘çok karmaşık’ olduğu konusunda karamsar olması kolaydır; ancak bulgularımızın gösterdiği gibi, sadece bir diyalog başlatmak bile kurtarma sürecini önemli ölçüde hızlandırabilir.
Biz bunu nasıl uyguluyoruz
Google announcements age. We keep this post here for the record, and we note for clients whether the behaviour it describes still applies today or has since been superseded.
İlgili hizmetler